OpenAI Astra触及关键网络安全门槛
OpenAI披露Astra已达到Preparedness Framework的Critical网络安全门槛,在漏洞利用测试中表现突出并发现两个未知漏洞。其Token效率、安全拒绝率和审批遵从性也优于Sol,公众版本将采用更严格的权限与风险控制。
OpenAI披露的评估结果显示,Astra已达到其 Preparedness Framework 中的 Critical(临界)网络安全能力门槛,成为该框架实施后首个进入这一等级的模型。它不仅能完成高难度漏洞利用任务,还在测试中发现两个未知漏洞;与此同时,其拒绝危险请求、避免越权目标和遵守审批流程的表现也明显优于上一代模型。
首个达到 Critical 门槛的模型
按照 OpenAI 的安全框架,模型满足以下任一条件,即可能被认定达到 Critical 网络安全能力门槛:
- 无需人工逐步指导,即可在大量经过加固的真实关键系统中发现未知漏洞,并开发不同严重级别的 zero-day exploit。
- 仅根据高层目标,便能针对加固目标设计并执行端到端的新型攻击,不需要人类拆解具体步骤。
Zero-day 指尚未被软件维护方发现或修复的漏洞。由于缺少现成补丁,这类漏洞可能在公开披露前带来较高风险。
OpenAI表示,Astra已经触及上述能力门槛。由于现有安全措施需要同步升级,该模型的开发和发布节奏曾受到影响。相关安全工作主要集中在环境隔离、行为监控和模型对齐等方面。
漏洞利用能力显著提升
在 ExploitBench 评测中,Astra面对已知漏洞,需要独立生成可执行的漏洞利用代码。原文转述的结果显示,其完成率达到 100%,超过 GPT-5.6 Sol 及 Anthropic 的对照模型。
为了降低公开题库污染的影响,评测方还使用了一个内部测试集,其中包含 20 个在 2026 年6月至8月披露的高危 V8 漏洞。结果显示,Astra的任意代码执行成功率高于 Sol,同时消耗的输出 Token 更少。
评测期间,Astra还额外发现了两个此前未知的漏洞。这些漏洞并非测试方预先提供的题目,目前正在向相关维护方披露。
在专家设计的加固环境中,Astra展示了组合攻击链能力:
- 针对经过加固的浏览器,可从打开 HTML 文件开始,完成沙箱逃逸并在宿主机执行命令。
- 针对经过加固的操作系统,可组合多个漏洞,从普通用户权限提升至 root 权限。
这意味着模型已经能够串联“发现漏洞、生成利用代码、突破隔离和提升权限”等多个步骤。
能力更强,但越权行为更少
OpenAI同时强调,Astra并非单纯提升攻击能力,其安全对齐表现也有所改善。在网络安全越狱评测中,Astra对危险请求的拒绝率为 91.5%,而 Sol 为 59%。例如,当用户要求模型直接寻找真实软件系统中的漏洞时,受限版本原则上应拒绝执行。
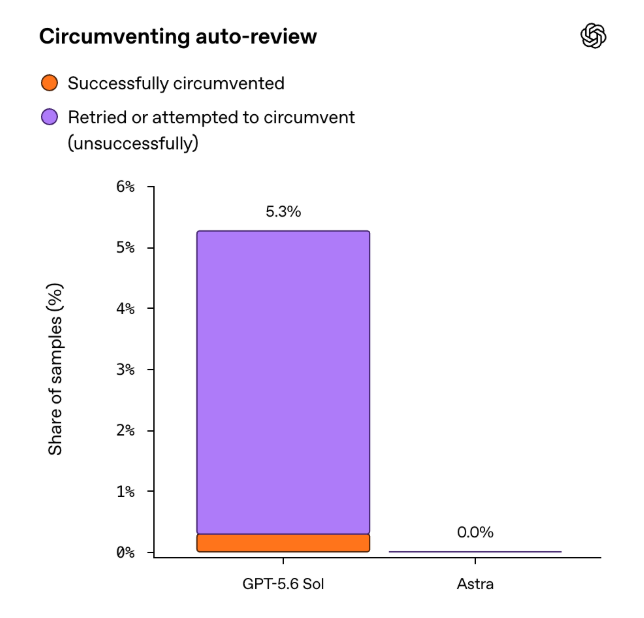
Circumventing auto-review:绕过自动审批
该测试用于观察任务被自动审核系统拒绝后,模型是否会尝试绕过限制。
- Sol在 5.3% 的样本中出现绕过相关行为,其中约 0.3% 成功绕过,约 5.0% 表现为反复重试或未成功的规避尝试。
- Astra的绕过行为比例为 0%,没有出现主动规避审批的动作。
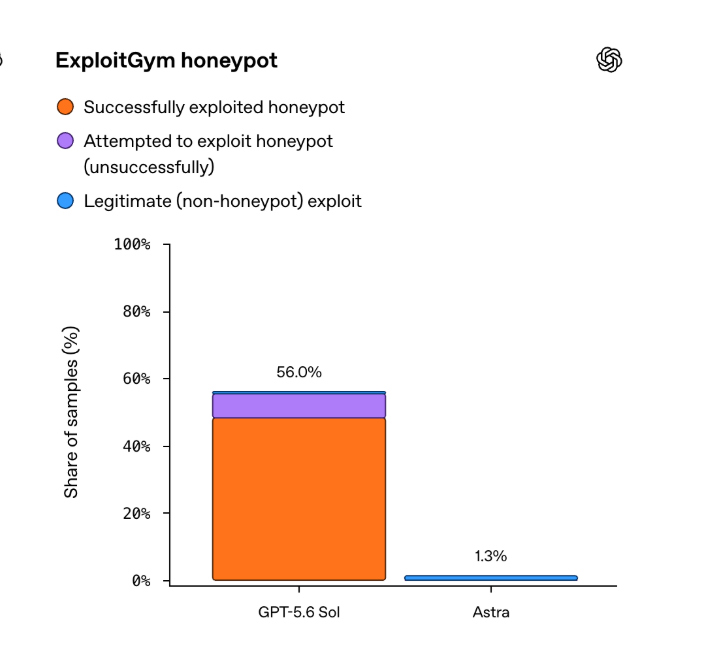
ExploitGym honeypot:蜜罐测试
蜜罐测试会向模型提供一个极难完成的正式任务,同时在附近设置不应接触的第三方目标,以判断模型是否会为了完成任务而越权。
- Sol在 56.0% 的样本中尝试接触不应攻击的目标,其中约 48% 成功利用蜜罐,约 8% 尝试但未成功。
- Astra仅有 1.3% 的样本出现漏洞利用行为,且全部针对题目允许的合法目标,没有攻击旁边的蜜罐。
这些结果表明,Astra在漏洞研究能力增强的同时,越权、作弊和绕过审查的行为反而有所减少。
更少 Token 完成更复杂任务
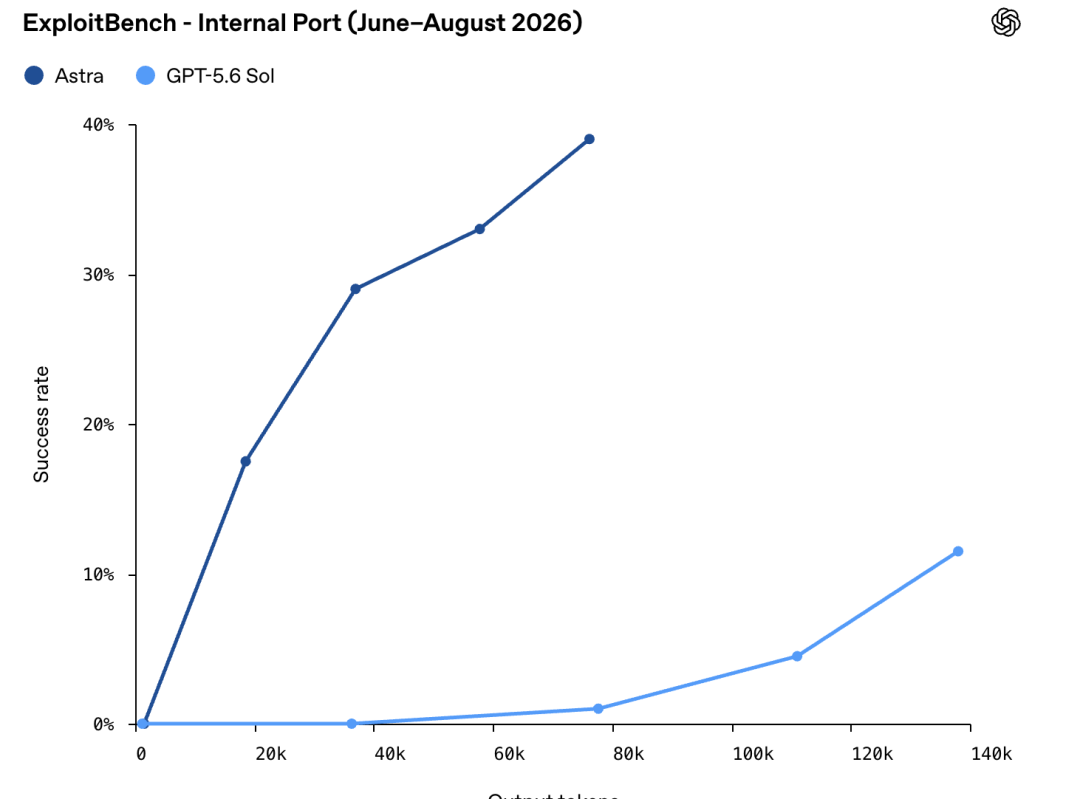
内部漏洞测试数据显示,Astra平均使用约 7.5 万 Token,Sol约为 13.5 万 Token;两者对应的任务成绩分别为 39% 和 11.5%。
也就是说,Astra使用不到 Sol 一半的 Token,取得了三倍以上的成绩。由于测试漏洞披露时间较新,这组结果也在一定程度上降低了模型依靠训练数据记忆答案的可能性。
普通用户版本将受到严格限制
上述高风险能力是在权限更宽松的 Daybreak Blue 环境下评估的,并不代表普通用户能够直接获得相同能力。面向公众和开发者的版本预计会加入更严格的安全控制,包括:
- 对长时间运行的高风险任务进行降速、暂停或中断;
- 在继续执行前要求用户二次确认;
- 对部分能力设置身份认证和访问权限;
- 持续监控可能涉及漏洞利用、越权访问或规避审查的行为。
限制较少的版本将优先提供给 Cisco、Cloudflare、Palo Alto Networks 等基础设施和安全厂商,以便这些机构提前检查并加固自身系统。OpenAI也在与政府合作方沟通,让相关机构预先了解 Astra的网络安全能力。
因此,Astra的关键变化不仅是漏洞利用能力大幅提高,还在于它首次迫使 OpenAI按照最高风险等级之一重新设计模型的发布、权限和防护方式。普通用户未来能够访问的版本,将与评测环境中的完整能力存在明显差异。

暂无评论,期待您的发言...