M系Mac一键拉起预装越狱iOS虚拟机
vphone-aio 是面向 Apple Silicon Mac 的开源 iOS 虚拟化整合方案,开发者只需一行脚本即可在本地拉起预装越狱 Bootstrap 的 iOS 虚拟机。本文介绍其技术底座、依赖安装、SIP/AMFI 调整、镜像校验解压及 VNC 连接流程,并分析动态分析与自动化测试场景及图形性能、传感器缺失等局限。
对于 iOS 安全研究、插件开发与逆向测试,环境搭建长期依赖 checkm8 物理机或 Corellium 云方案。开源项目 vphone-aio 将这一流程大幅简化:在 Apple Silicon Mac 上,只需一行 Shell 脚本即可本地拉起预装越狱 Bootstrap 的 iOS 虚拟机。该项目整合了镜像分发、断点补全与 VNC 推流,显著降低移动安全测试门槛。
为什么 vphone-aio 会引发关注
以往本地搭建 iOS 虚拟机需要阅读大量文档、手动编译 QEMU 或 Tart 衍生工具,并自行提取固件、处理内核参数。vphone-aio 的“All-in-One”特性体现在三个方面:
- 整合分发:仓库以 Zstandard 分卷压缩形式托管制作完成的系统磁盘镜像。
- 容错机制:脚本内置检测与断点补全,Clone 时因 Git LFS 配额或网络波动缺失数据块,会自动调用 wget 补全。
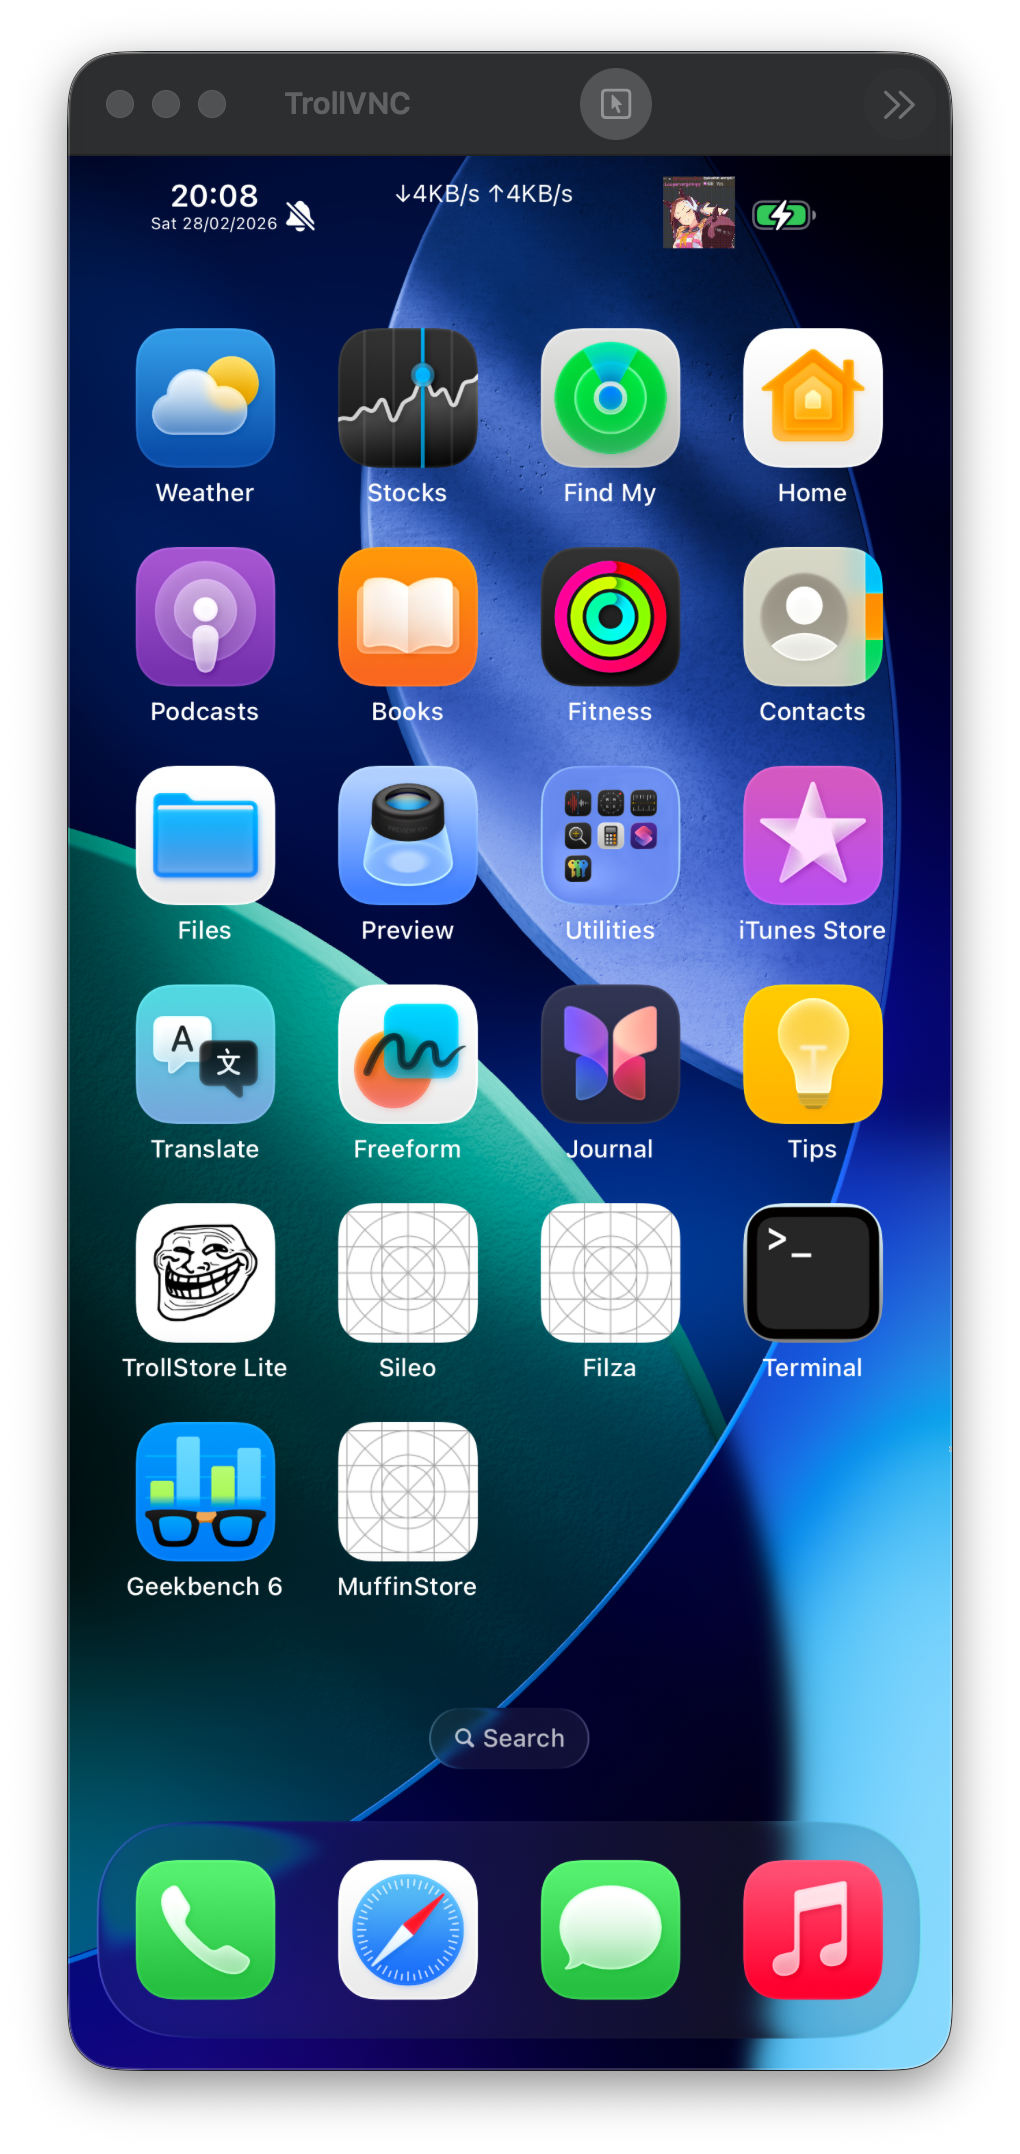
- 环境就绪:启动后并非空白系统,而是预置越狱环境与 Bootstrap,并集成屏幕推流服务,无需额外注入守护进程。
系统底层依赖与运行原理
该项目并非黑盒方案,其底座来自社区安全研究员的公开成果:
- 安全研究员 wh1te4ver (Hyungyu Seo) 曾发布底层技术复盘,探索通过 macOS 原生虚拟化引导移动操作系统的链路。
- 开发者 Lakr233 研发的 vphone-cli 为免 Tart 架构下的本地引导提供了核心实现。
运行架构上,macOS 原生 Hypervisor 框架直接调度 Apple Silicon 硬件虚拟化指令,宿主机几乎无需二进制翻译。磁盘镜像解压后挂载为虚拟存储设备;系统内部运行 TrollVNC 等守护进程负责画面回传,宿主机通过 TCP Loopback 直连 VNC 端口,并通过端口映射暴露调试套接字。
完整部署实战指南
部署前请确认当前设备为测试用 Mac,或已建立完善数据备份。
1. 基础环境准备与依赖安装
宿主机需为搭载 Apple Silicon(M1/M2/M3/M4 系列)的 Mac。使用 Homebrew 安装依赖:
brew install git-lfs wget zstd libimobiledevice
- git-lfs:拉取大型二进制分卷文件。
- wget:网络异常时备用下载缺失分卷。
- zstd:高压缩比、高解压吞吐算法,用于解压系统镜像。
- libimobiledevice:与虚拟设备建立底层通信协议的支持库。
2. 系统安全策略与引导参数调整
虚拟机需调用私有虚拟化接口与内核扩展,受 SIP 和 AMFI 限制。步骤:
- 将 Mac 完全关机。
- 长按电源键直到出现“正在载入启动选项”,进入恢复模式。
- 在顶部菜单栏选择“实用工具” -> “终端”。
- 执行关闭 SIP 的命令:
csrutil disable
- 配置引导参数放行 AMFI 签名限制:
nvram boot-args="amfi_get_out_of_my_way=1"
- 重启系统进入正常桌面环境。
安全提示:关闭 SIP 并禁用 AMFI 会降低宿主机对抗本地恶意软件的纵深防御能力,非逆向/安全从业人员的主力生产机不建议长期保持此状态。
3. 获取仓库与镜像文件校验
克隆仓库,整套分卷下载体积约 12GB:
git clone https://github.com/34306/vphone-aio.git
cd vphone-aio
项目数据拆分为 vphone-cli.tar.zst.part_aa 至 part_ag 等连续分卷。可批量验证 SHA-256:
shasum -a 256 vphone-cli.tar.zst.part_a*
官方标准哈希值如下,建议解压前仔细比对:
- part_aa: 3c966247deae3fff51a640f6204e0fafc14fd5c76353ba8f28f20f7d1d29e693
- part_ab: c7d11bbbe32dda2b337933c736171cc94faab2c7465e75391fa49029f3b6f1b1
- part_ac: f422949080e7f141f32f35f8ea20c1fedffc2b97eadf0390645114feef6bb1aa
- part_ad: f3acfa47145207b8962ba4d20fb83eb4646934cca768906e65609d7fdde564e7
- part_ae: efdca69df80386b0aa7af8ac260d9ac576ed1f258429fd4ac21b5bbb87cd78fe
- part_af: 4628852da12949361d3ea6efcf8af1532eb52194cc43a4ab4993024267947587
- part_ag: 8bd1551511eb016325918c2d93519829be04feb54727612e74c32e4299670a88
若发现缺失,可手动快速补充:
for p in aa ab ac ad ae af ag ; do
wget -O "vphone-cli.tar.zst.part_${p}" "https://github.com/34306/vphone-aio/raw/refs/heads/main/vphone-cli.tar.zst.part_${p}?download="
done
4. 镜像解压与执行启动
磁盘空间预警:解压后的镜像与运行时缓存极耗存储,官方建议宿主机留出 128GB 以上可用空间。
执行核心入口脚本:
bash vphone-aio.sh
脚本会自动检测分卷完整性、拼接合并并调用 zstd 流式解压,在 M 系列芯片高速 SSD 上通常需 10 至 15 分钟。完成后自动调起虚拟机。确认解压成功后,可删除原始分卷 part_* 及 .git 文件夹,以释放数十 GB 空间。
5. 画面连接与操作交互
虚拟机后台运行后,通过 VNC 协议连接图形界面:
- 打开 macOS 自带的“屏幕共享”,或使用 RealVNC Viewer。
- 连接目标输入:
vnc://127.0.0.1:5901
- 连接后即可看到 iOS 桌面。由于内部已预装并配置 Bootstrap 环境,可直接使用预置终端、包管理器或守护进程开展调试。
典型应用场景与优势分析
相比传统真机测试环境,本地虚拟化有以下优势:
- 敏捷的动态分析与恶意行为拦截:磁盘镜像可快速重置与冷备份,降低安全审查恢复成本,避免物理机刷机或越狱失效问题。
- 纯软件形态的自动化接入:可将 iOS 动态插桩或漏洞扫描流水线整合到 Apple Silicon CI/CD 工作站,规避真机矩阵的电池、USB 集线器与硬件老化问题。
- 脱离硬件断代限制:提供标准化抽象环境,便于快速验证 API 行为与 Hook 稳定性。
局限性与使用边界
- 图形性能开销:目前主要靠 VNC 回传画面,帧率与触控响应与真机有差距,重度 Metal 3D 渲染应用可能表现不佳。
- 硬件传感器缺失:无法模拟完整基带、NFC 安全芯片、相机物理传感器及 Face ID / Touch ID,深度绑定特定外设的测试受限。
- 上游演进方向:当前仓库定位为便于新手与研究人员一键体验的整合包。如需更高版本系统支持或长期上游维护与定制调优,建议关注 Lakr233 维护的 vphone-cli 原生工具链。
vphone-aio 将原本门槛极高的 iOS 虚拟化研究流程压缩成一条标准化命令,无论对 iOS 逆向新入行者还是需要本地沙箱的专业安全分析师,都是值得收纳的开源实践。

暂无评论,期待您的发言...